Bouwen van de nieuwe standaard
•
03.09.2026
Leestijd:
9 min.
Waar staat je productiedata en wie kan erbij?
Twee vragen die elke IT'er stelt voordat productiedata een systeem in gaat: waar staat het, en wie komt erbij? In deze bouwlog beantwoorden we beide — inclusief waarom we voor Europese hosting kozen, en waarom de veiligste inlogoplossing die we bouwden het niet heeft gehaald op de werkvloer.

Frits van der Geest
Waar staat je productiedata? Waarom wij kozen voor Europese hosting
Zes jaar geleden kozen we voor Google Cloud toen we het Motivate-platform bouwden. Dat was destijds de beste keuze, iedereen zat in de cloud, niemand die erover viel.
Het sentiment is veranderd. Toen we begonnen met bouwen aan shopfloorcontrol.ai hadden we intern een goed gesprek: als we opnieuw beginnen, willen we dan afhankelijk zijn van Google, Amazon of Microsoft?
Het antwoord was nee. We draaien nu volledig op Europese tools. Soms is dat zoekwerk, bijvoorbeeld voor logging is Amerikaanse software vaak bekender. Maar er is bijna altijd een Europees alternatief, en meestal van prima kwaliteit.
De software draait standaard in Duitsland, bij Hetzner in Falkenstein. Dat is een bewuste keuze voor data-soevereiniteit: jouw productiedata valt onder Europese wetgeving, niet onder die van een ander continent.
En omdat alles in Docker containers draait, kan diezelfde omgeving ook naar jullie eigen servers verhuizen als de IT-afdeling dat voorschrijft: on-premise, binnen je eigen netwerk. Er komt veel kennis in te staan. Dan wil je dat die staat waar jij je comfortabel bij voelt.
Twee omgevingen, bewust gescheiden
We zien de software als een kluis. Om die goed te beveiligen hebben we hem in tweeën geknipt.
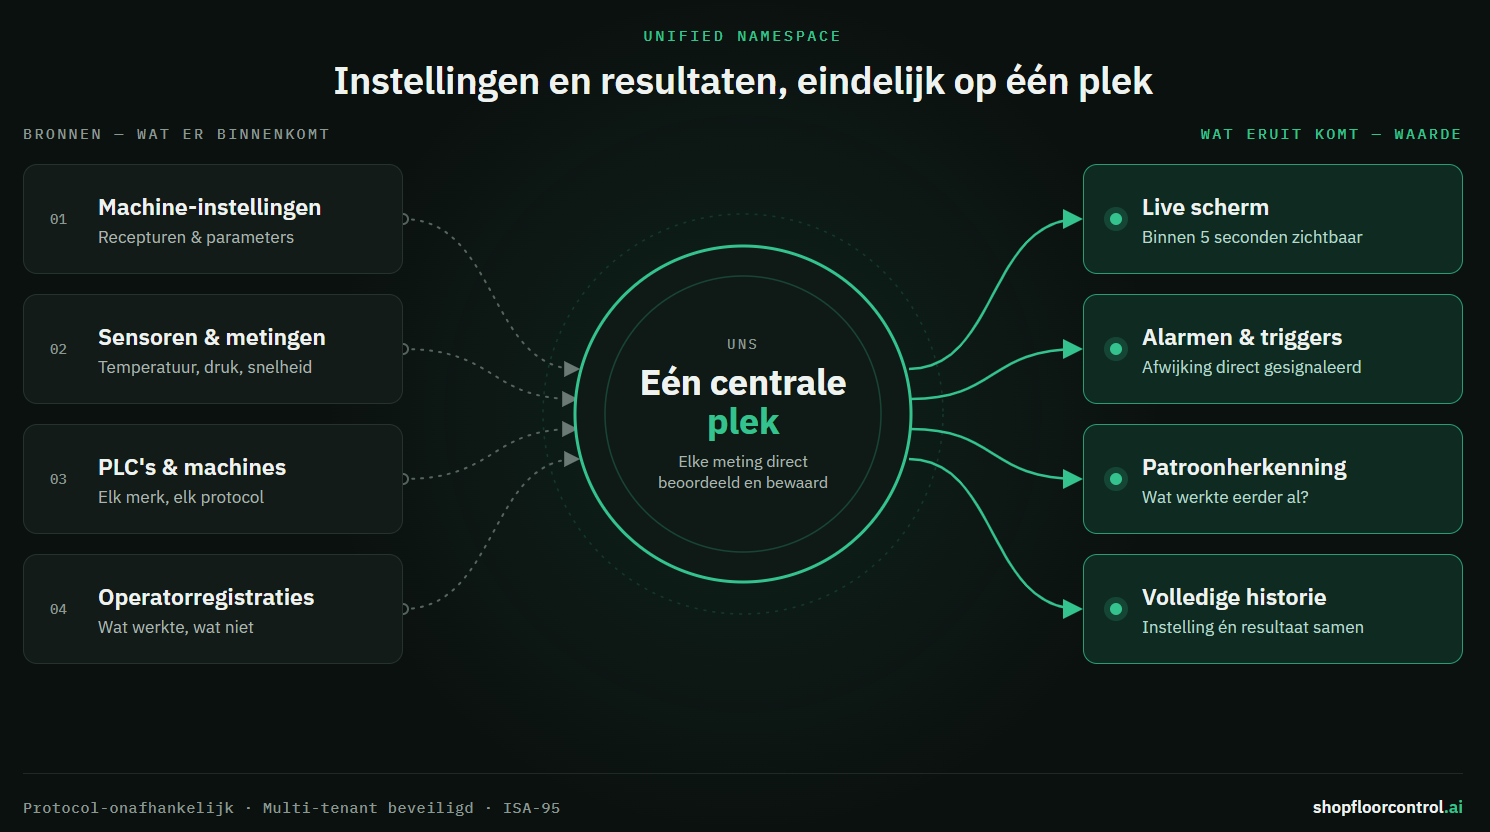
Het platform is voor kantoor: orders, planning, tijdregistratie, apparaatbeheer en chatten met je data om te zien hoe de fabriek loopt. Daar zit alle kennis, dus daar zit tweefactorauthenticatie op.
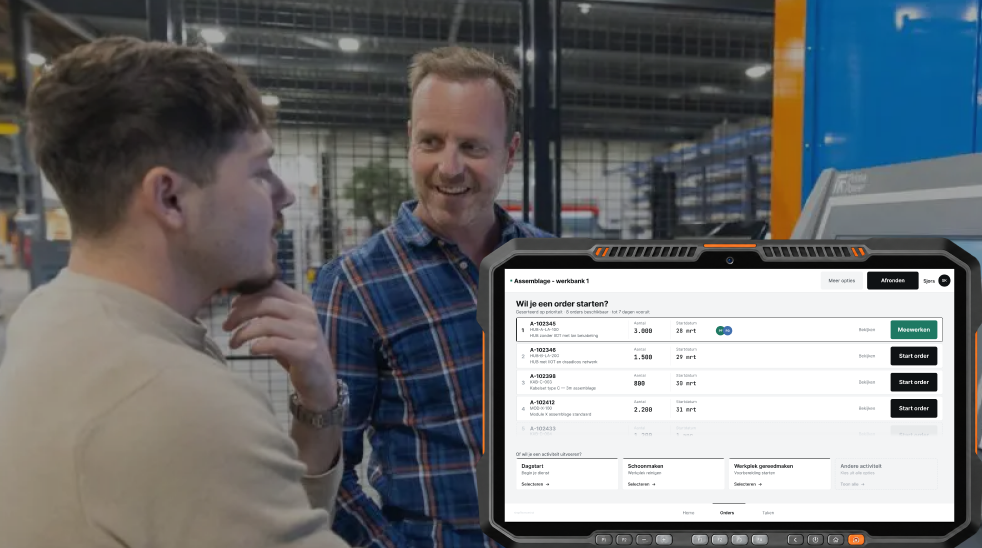
De shopfloor-omgeving draait op het apparaat aan de lijn. Bewust een aparte omgeving met een aparte inlog. En bewust kleiner: daar kom je alleen bij actuele productieorders: vorige week, deze week, volgende week. Niet bij alles. Minder toegang betekent minder risico als er iets misgaat.
Veilig inloggen op de werkvloer: wat wel en niet werkt
Voor de vloer hadden we iets bedacht waar we trots op waren: een YubiKey. Een programmeerbaar sleuteltje, te gebruiken als een druppel — half de code op het apparaat, half op de sleutel, samen krijg je toegang. Technisch de mooiste oplossing die we hadden.
We hebben hem gebouwd. En weer weggegooid.
Want op de vloer werkte hij niet. Je moest dat sleuteltje precies op de juiste plek houden. Doe je dat een paar keer per dag, dan is het gedoe. En gedoe betekent dat mensen ermee stoppen — waarmee je beveiliging op papier klopt en in de praktijk faalt.
Toen kwam er ook nog een vraag van een klant: kunnen we niet gewoon met een personeelsnummer inloggen? Ook geen goed idee want die weet je van elkaar. Dus werd het een pincode van vijf cijfers. Vijf in plaats van vier, want dat is fors lastiger te brute-forcen, terwijl het invullen net zo snel gaat. Inloggen kan met pas óf pincode. Zit een tablet in een dock aan de wand, dan is die pincode gewoon praktischer.
Dit is precies het spanningsveld dat elke rol op de werkvloer anders ervaart: wat op kantoor logisch lijkt, werkt met handschoenen aan compleet anders.
Hoe de gelaagde toegangsbeveiliging nu werkt
- In het platform voeg je een apparaat toe: bijvoorbeeld "tablet lastafel". Dat krijgt een unieke URL met QR-code.
- Die scan je op het apparaat. Eenmalig log je in met tweefactorauthenticatie: het apparaat is nu geautoriseerd.
- We koppelen daarbij het IP- of MAC-adres van dat apparaat.
- Daarna logt de operator in met naam plus pincode of pas.
Raakt een tablet kwijt of wordt er ingebroken? Dan trek je de toegang in. Vanaf dat moment is dat apparaat onbruikbaar voor de applicatie, en de rest van de vloer draait gewoon door.
Wat we hiervan leerden
De veiligste oplossing is niet automatisch de beste oplossing. Security die niet werkbaar is op de vloer, wordt omzeild en dan is je beveiliging netto slechter dan een simpelere variant die mensen wél gebruiken.
Dat is ook waarom we dit soort keuzes openbaar delen. In onze eerdere bouwlog over de eerste code beschreven we nog de sleuteloplossing. Die is dus bijgesteld. Zo werkt bouwen in het openbaar: je laat ook zien wat je hebt teruggedraaid.
Wees vooral kritisch
Heb je compliance-standaarden waar je aan moet voldoen, of vraag je je af hoe dit in jouw situatie past? Stel die vraag in onze Discord of gewoon rechtstreeks. We worden er zelf beter van.
Want dat is precies wat er met de YubiKey gebeurde.